Enlaces falsos con caracteres Unicode: cómo detectarlos y protegerte
Los enlaces falsos con caracteres Unicode pueden parecer direcciones web completamente normales. Sin embargo, algunas de estas direcciones utilizan letras visualmente parecidas, símbolos especiales o nombres de dominio engañosos para confundir a los usuarios.
Imagina que recibes un mensaje de tu banco, una tienda online o una plataforma conocida. El enlace parece auténtico, pero al abrirlo llegas a una página que solicita tu contraseña. ¿Cómo puedes comprobar si realmente pertenece a la empresa?
En esta guía aprenderás cómo identificar enlaces falsos, comprender el papel de Unicode en ciertos engaños digitales y proteger tu información personal antes de visitar una página sospechosa.
¿Qué son los enlaces falsos con caracteres Unicode?
Un enlace falso es una dirección que intenta engañar al usuario sobre el sitio al que realmente conduce.
En determinados casos, los atacantes aprovechan las características del sistema Unicode para crear nombres visualmente parecidos a otros.
Unicode es un estándar que permite representar letras, números y símbolos utilizados en múltiples idiomas. Gracias a este sistema, podemos escribir textos en español, árabe, chino y muchos otros idiomas.
El problema aparece cuando algunos caracteres pertenecientes a diferentes alfabetos tienen una apariencia prácticamente idéntica.
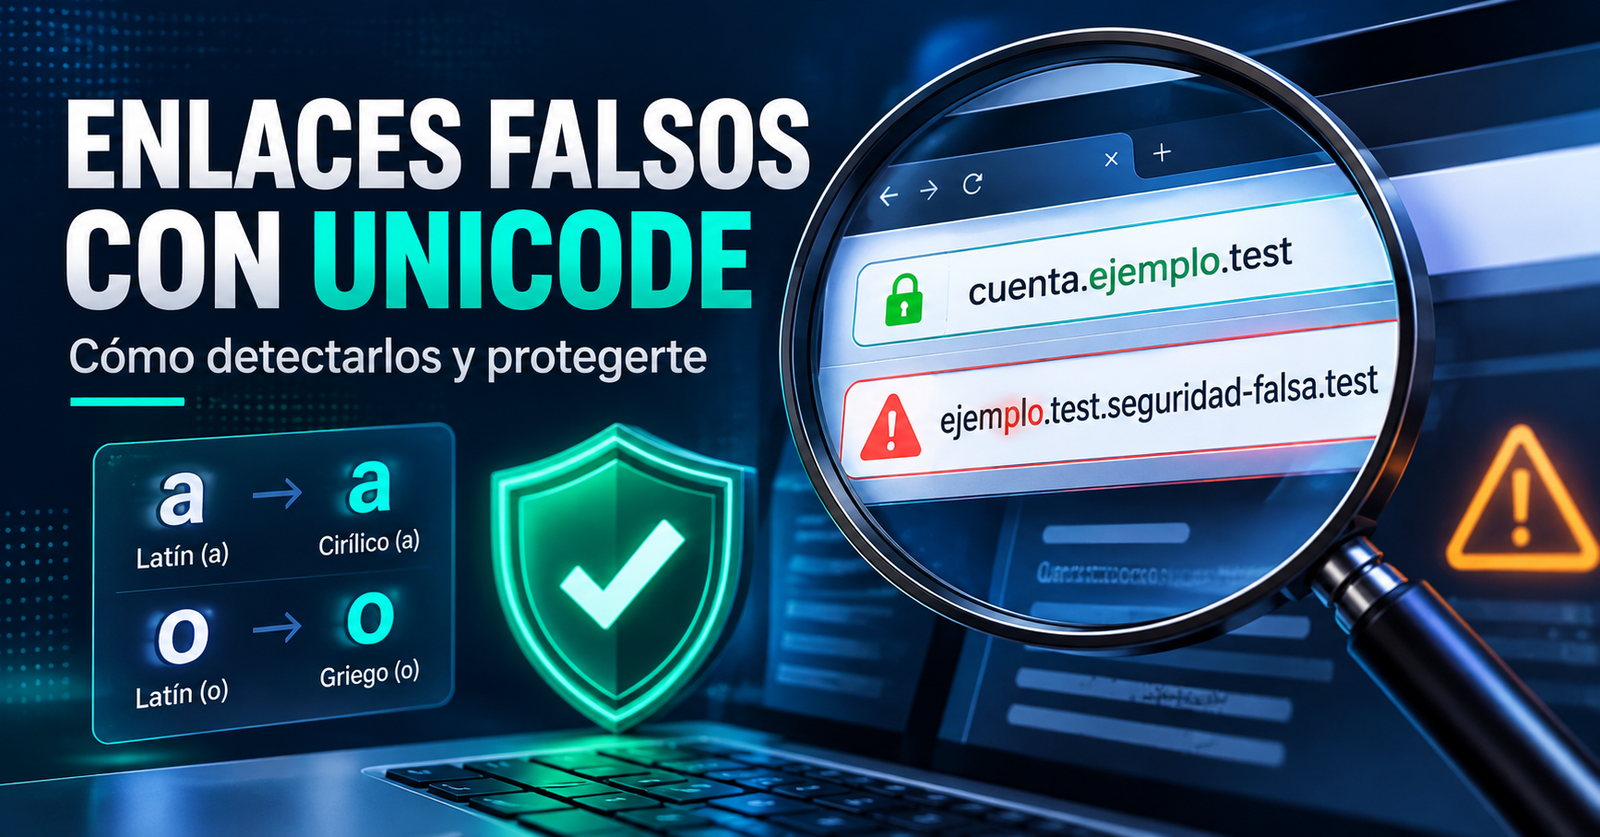
Por ejemplo, una letra latina puede parecerse mucho a otra del alfabeto cirílico. Aunque ambas se vean iguales en una pantalla, sus códigos Unicode son diferentes.
Esta semejanza puede utilizarse para crear direcciones engañosas, una técnica conocida como ataque homógrafo.
¿Qué es un ataque homógrafo?
Un ataque homógrafo aprovecha la similitud visual entre determinados caracteres para hacer que un identificador parezca otro.
En el contexto de Internet, podría utilizarse para crear nombres de dominio parecidos a los de servicios legítimos.
Por ejemplo, una dirección podría incluir una letra que parece una “a” latina, pero que en realidad pertenece a otro alfabeto.
No todos los dominios internacionales son peligrosos. Muchos utilizan caracteres Unicode legítimamente. Lo importante es identificar cuándo alguien intenta imitar una dirección conocida.
Diferencia entre caracteres invisibles y caracteres parecidos
Los caracteres invisibles y los caracteres visualmente similares no son exactamente lo mismo.
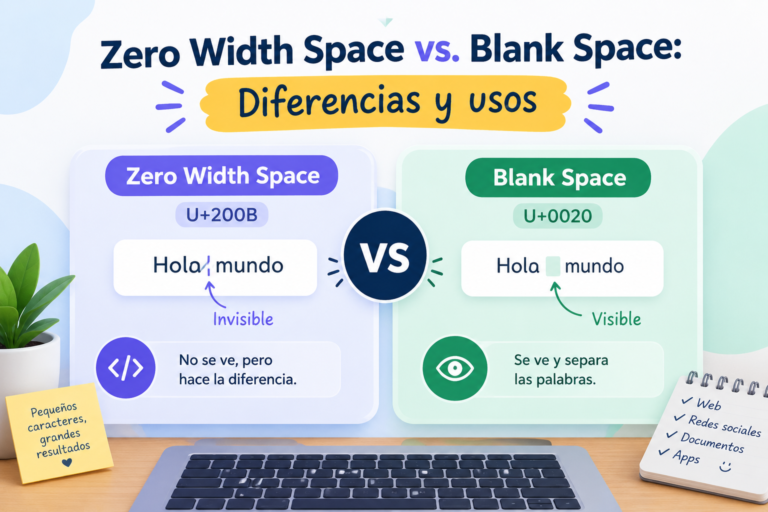
Un carácter invisible puede estar presente en un mensaje sin producir una marca visible. En cambio, un carácter visualmente similar muestra una letra o símbolo que puede confundirse con otro.
Esta diferencia es fundamental para comprender los riesgos relacionados con Unicode.
| Tipo de carácter | Ejemplo | Posible efecto |
|---|---|---|
| Carácter invisible | U+200B | Puede pasar desapercibido dentro de un texto |
| Letra latina | U+0061 | Representa la letra “a” |
| Letra cirílica | U+0430 | Puede parecer una “a” latina |
| Letra cirílica | U+043E | Puede confundirse con una “o” latina |
| Word Joiner | U+2060 | Controla ciertos saltos de línea |
Los caracteres invisibles no necesariamente son válidos dentro de todos los nombres de dominio. Por eso, no debe asumirse que cualquier símbolo invisible puede utilizarse para registrar una dirección web.
Si quieres comprender mejor estas diferencias, resulta útil revisar los códigos Unicode antes de modificar un documento o una cadena de texto.
Cómo identificar enlaces falsos con caracteres Unicode
La mejor manera de protegerte consiste en comprobar varios elementos antes de abrir un enlace o introducir información personal.
1. Examina cuidadosamente el nombre de dominio
El dominio es una de las partes más importantes de una dirección web.
Observa estos ejemplos ficticios:
Dirección A: https://cuenta.ejemplo.test
Dirección B: https://cuenta.ejemplo.test.seguridad-falsa.test
Aunque ambas contienen el texto cuenta.ejemplo.test, no pertenecen al mismo dominio principal.
En la segunda dirección, el dominio registrable sería seguridad-falsa.test, no ejemplo.test.
Los ejemplos utilizan nombres reservados para pruebas y no representan servicios reales.
Antes de confiar en un enlace, identifica qué dominio está realmente detrás de la dirección.
2. Comprueba las letras que parecen diferentes
Algunos ataques utilizan caracteres de otros alfabetos para imitar nombres conocidos.
Una dirección aparentemente normal podría contener una letra cirílica en lugar de una latina.
El problema es que estas diferencias pueden resultar difíciles de reconocer en pantallas pequeñas.
Si recibes un mensaje relacionado con una cuenta importante, evita acceder desde el enlace recibido.
Es preferible escribir la dirección oficial que ya conoces o utilizar la aplicación legítima instalada en tu dispositivo.
3. Presta atención a los dominios internacionales
Los nombres de dominio internacionalizados permiten utilizar caracteres de diferentes idiomas.
En determinados contextos, estos dominios pueden representarse mediante una codificación llamada Punycode.
Algunas direcciones contienen etiquetas que comienzan por xn--.
Sin embargo, encontrar ese prefijo no significa automáticamente que un sitio sea fraudulento.
Punycode también se utiliza en dominios legítimos.
La evaluación debe tener en cuenta la identidad del sitio, su procedencia y la razón por la que estás visitándolo.
4. Comprueba el destino real de un enlace
En ocasiones, el texto visible de un enlace no coincide con su destino.
Por ejemplo, un mensaje puede mostrar el nombre de una empresa conocida, pero enlazar a una dirección completamente diferente.
En un ordenador, muchos navegadores permiten visualizar el destino colocando el cursor sobre el enlace sin hacer clic.
En dispositivos móviles, algunas aplicaciones permiten inspeccionar el destino mediante una pulsación prolongada, aunque el comportamiento depende de cada aplicación.
Si no puedes verificarlo con seguridad, evita abrirlo y visita directamente el sitio oficial.
5. No confíes únicamente en el candado HTTPS
Muchas personas creen que una página con HTTPS es necesariamente segura.
Esto no es correcto.
HTTPS ayuda a proteger la conexión entre el navegador y el servidor, pero no garantiza que la empresa detrás de una página sea legítima.
Un sitio fraudulento también puede utilizar HTTPS.
Por eso, además de comprobar la seguridad de la conexión, debes revisar cuidadosamente el nombre del sitio.
6. Analiza el contexto del mensaje
Los enlaces sospechosos suelen aparecer en mensajes que solicitan una respuesta urgente.
Por ejemplo, alguien podría afirmar que tu cuenta será suspendida o que necesitas confirmar inmediatamente un pago.
La urgencia, los errores de escritura, las solicitudes inesperadas y las direcciones desconocidas son señales que merecen una revisión adicional.
Ninguna de estas señales demuestra por sí sola que exista un fraude. Sin embargo, varias señales juntas pueden justificar una mayor precaución.
¿Cómo funcionan los ataques de phishing?
El phishing es una técnica de engaño utilizada para conseguir que las personas compartan información confidencial o realicen acciones perjudiciales.
Los delincuentes pueden hacerse pasar por empresas, bancos, servicios de mensajería o plataformas digitales conocidas.
En algunos casos utilizan correos electrónicos. En otros, mensajes de texto, redes sociales o aplicaciones de chat.
El objetivo puede ser obtener contraseñas, códigos de verificación o información financiera.
Ejemplo de una situación de phishing
Imagina que recibes un correo indicando que existe un problema con tu cuenta.
El mensaje incluye un enlace que parece conducir a la página de inicio de sesión de una plataforma conocida.
Sin embargo, el dominio pertenece a otra persona.
Cuando introduces tus credenciales, los datos podrían terminar en manos del atacante.
Los enlaces falsos con caracteres Unicode son solo una de las técnicas que pueden emplearse para crear este tipo de confusión.
Herramientas y métodos para comprobar enlaces sospechosos
Existen recursos que pueden ayudarte a evaluar determinados riesgos antes de visitar una página.
Google Safe Browsing
Google Safe Browsing ayuda a identificar sitios que pueden estar relacionados con phishing o contenido perjudicial.
Los navegadores compatibles pueden mostrar advertencias cuando detectan ciertos riesgos.
Estas protecciones son útiles, pero ningún sistema identifica todas las amenazas.
Una página que todavía no ha sido clasificada como peligrosa no debe considerarse automáticamente confiable.
Inspección de caracteres Unicode
Cuando dos palabras o identificadores parecen iguales, puedes utilizar un editor que permita examinar los puntos de código Unicode.
Esto ayuda a descubrir diferencias entre caracteres aparentemente idénticos.
También resulta útil para revisar documentos o mensajes que contienen espacios extraños.
En nuestra página principal encontrarás un Generador de Texto Invisible que permite crear caracteres especiales para experimentar con formatos de texto.
Ten presente que un generador de caracteres invisibles no sustituye a un detector de phishing ni verifica la seguridad de los dominios.
Verificación mediante canales oficiales
Si un mensaje afirma proceder de una empresa, comprueba la información mediante sus canales oficiales.
No utilices teléfonos, direcciones o enlaces incluidos únicamente en el mensaje sospechoso.
Busca los datos de contacto en una fuente independiente y confiable.
Tampoco es recomendable introducir enlaces privados de recuperación de contraseñas en herramientas públicas de análisis, porque podrían contener tokens de acceso.
Qué hacer si has abierto un enlace sospechoso
Abrir un enlace no significa necesariamente que tu cuenta haya sido comprometida.
El riesgo depende de lo que haya ocurrido después.
Si solo abriste la página
Cierra la página si detectas señales de fraude.
No descargues archivos, no concedas permisos y evita introducir información personal.
Mantén el navegador y el sistema operativo actualizados.
Si se produjo una descarga inesperada, no ejecutes el archivo y utiliza herramientas de seguridad confiables para revisarlo.
Si introdujiste una contraseña
Accede al servicio auténtico escribiendo su dirección oficial.
Cambia inmediatamente la contraseña afectada y revisa si existen sesiones o dispositivos desconocidos.
Si utilizabas esa misma contraseña en otros servicios, también deberías cambiarla.
Activa la autenticación de dos factores cuando esté disponible.
Si compartiste información bancaria
Comunícate con tu banco mediante sus canales oficiales.
Explica qué información compartiste y pregunta si es necesario bloquear tarjetas, revisar movimientos o aplicar medidas adicionales de protección.
Actuar rápidamente puede ayudar a reducir posibles consecuencias.
Consejos para proteger tus cuentas digitales
La prevención no depende de una sola herramienta.
Utilizar contraseñas diferentes para cada cuenta reduce el impacto que podría tener el robo de una contraseña.
Un administrador de contraseñas confiable también puede ayudarte a guardar credenciales y reconocer algunos problemas relacionados con sitios de inicio de sesión.
Además, es recomendable activar la autenticación multifactor y mantener actualizados los dispositivos.
Evita instalar extensiones desconocidas que prometan protección absoluta contra enlaces falsos.
Antes de proporcionar información confidencial, verifica la identidad del sitio y comprueba que realmente necesitas realizar esa operación.
Si administras una página web, también es importante revisar los enlaces publicados, validar las entradas de los usuarios y gestionar adecuadamente los caracteres Unicode en formularios.
Preguntas frecuentes sobre enlaces falsos con caracteres Unicode
¿Cómo saber si un enlace contiene caracteres Unicode sospechosos?
Puedes examinar los puntos de código de los caracteres y comparar el nombre del dominio con la dirección oficial del servicio. Los símbolos visualmente parecidos no siempre indican fraude, pero justifican una revisión.
¿Un enlace con HTTPS puede ser falso?
Sí. HTTPS protege la conexión, pero no demuestra por sí solo que el propietario del sitio sea confiable.
¿Los caracteres invisibles pueden utilizarse en mensajes engañosos?
Sí. Algunos caracteres invisibles pueden alterar la presentación de un texto. Sin embargo, su presencia no significa necesariamente que un mensaje sea malicioso.
¿Qué significa xn-- en una dirección web?
Es un prefijo utilizado en la representación Punycode de determinadas etiquetas de dominio internacionalizadas. No constituye por sí mismo una señal de peligro.
¿Cómo puedo protegerme del phishing en el móvil?
Evita abrir enlaces inesperados, utiliza aplicaciones oficiales, mantén actualizado el dispositivo y comprueba las solicitudes de información personal antes de responder.
Conclusión
Los enlaces falsos con caracteres Unicode muestran por qué no siempre podemos confiar únicamente en la apariencia de una dirección web.
Las letras visualmente parecidas, los dominios engañosos y los mensajes fraudulentos pueden dificultar la identificación de un sitio auténtico.
La mejor protección consiste en comprobar cuidadosamente los dominios, evitar iniciar sesión desde enlaces inesperados y utilizar canales oficiales para acceder a servicios importantes.
Comprender cómo funciona Unicode también ayuda a identificar diferencias entre textos aparentemente iguales y a utilizar Internet con mayor seguridad.
Fuentes de referencia: